大家好,我是程序员柏风,AI 最全的 Vibecoding 学习地图 http://coderoadmap.cn 作者。
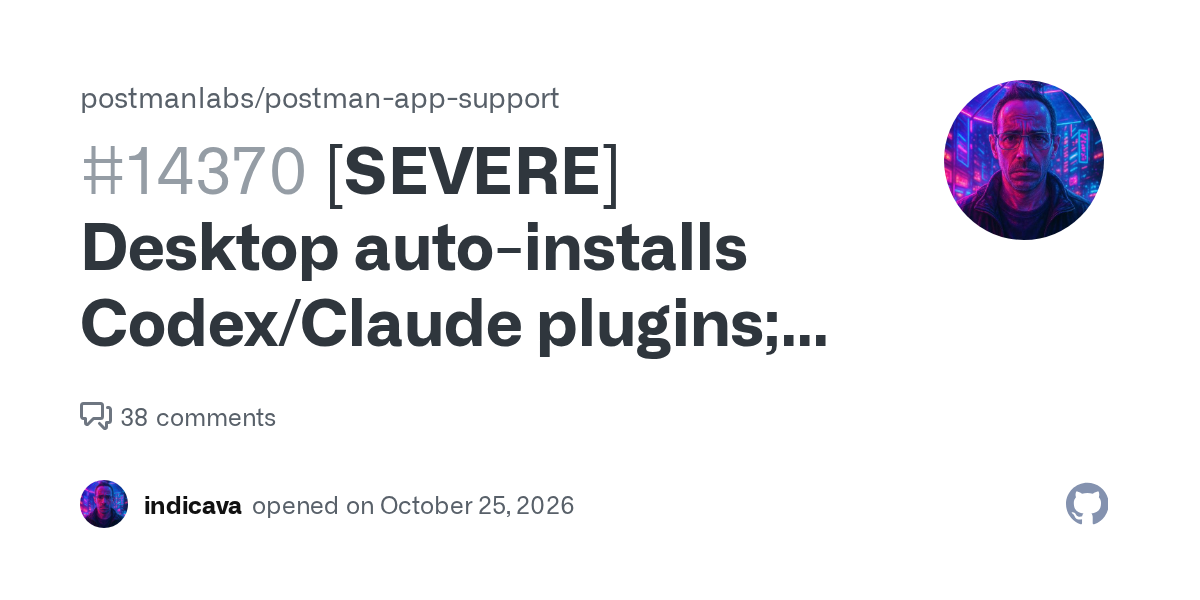
导语:近日,Postman 在 Hacker News 上曝出悄然自动安装 AI 插件并尝试共享所有 API 数据的问题,这一事件引起了开发者社区的广泛关注。对于依赖 Postman 进行 API 测试和管理的开发者来说,这无疑是一个潜在的安全隐患,值得高度警惕。
潜在的安全风险
Postman 的这一行为可能导致用户的 API 数据被未经授权的第三方获取,从而引发数据泄露、滥用等安全问题。开发者在使用 Postman 时,需要意识到其自动安装插件并共享数据的潜在风险,并采取相应的措施来保护自己的 API 数据安全。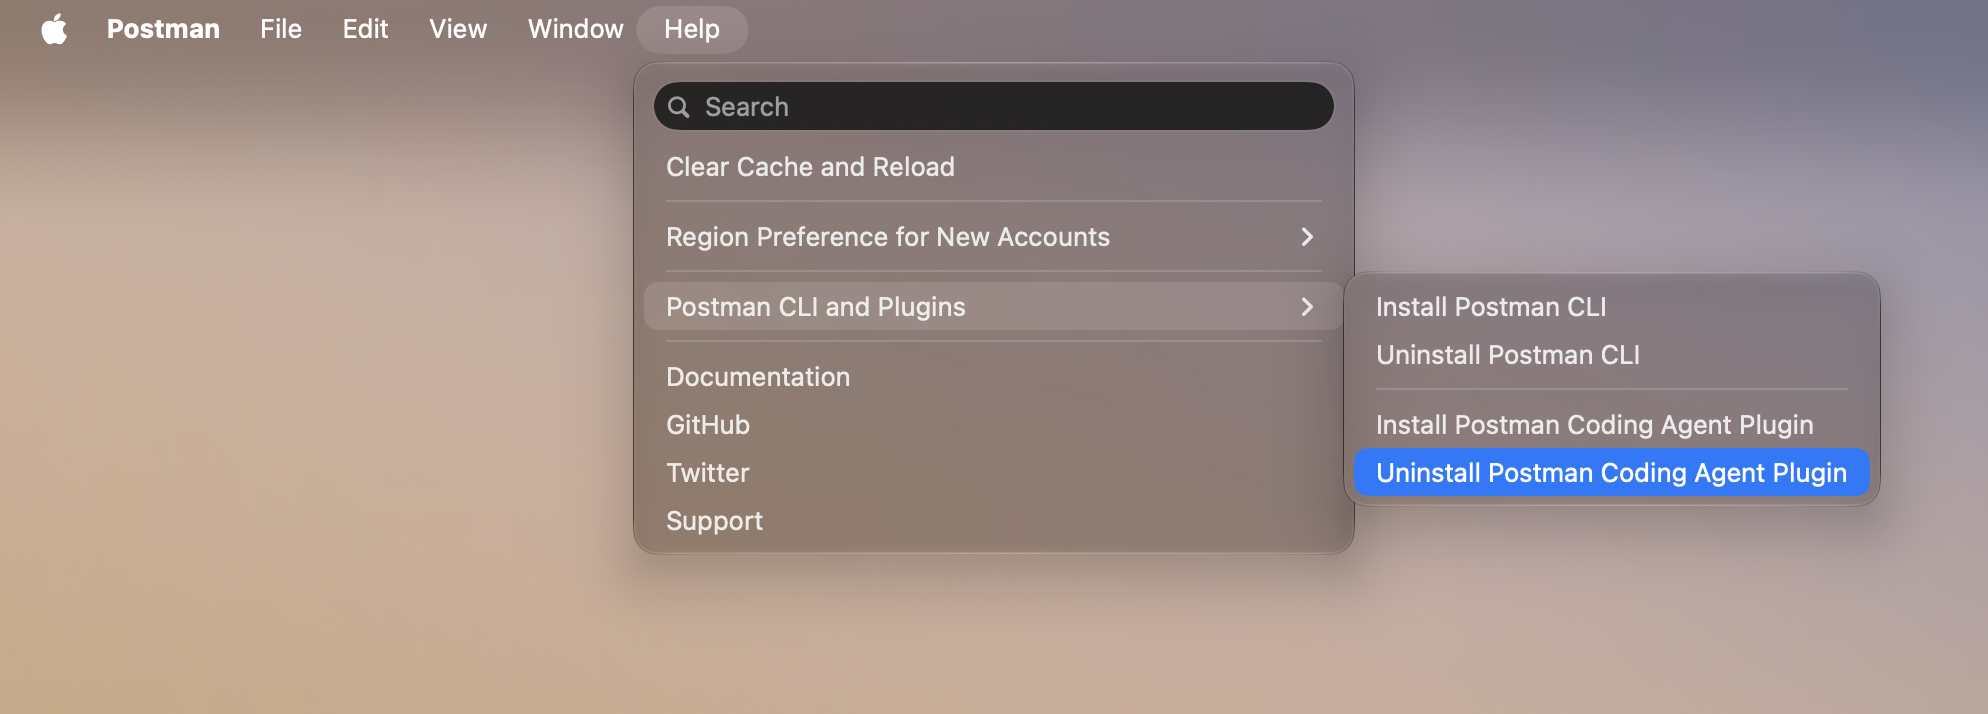 Image
对开发者的影响:开发者在使用 Postman 时,应尽量避免使用自动安装插件的功能,并定期检查已安装的插件,确保其来源可靠且功能必要。此外,开发者还应该加强对 API 数据的访问控制,限制只有授权用户才能访问敏感数据,以降低数据泄露的风险。
插件管理的混乱
Postman 自动安装 AI 插件的行为,也暴露了其插件管理机制的混乱。开发者可能并不清楚自己使用的 Postman 版本中已经安装了哪些插件,以及这些插件的功能和来源。这种混乱的管理方式,不仅增加了开发者的使用难度,也埋下了安全隐患。
对开发者的影响:开发者在使用 Postman 时,应该定期检查插件列表,并删除不必要的插件。同时,开发者还应该关注 Postman 官方发布的插件更新和安全公告,及时了解插件的最新动态,以避免使用存在安全风险的插件。此外,开发者还可以通过配置 Postman 的设置,限制自动安装插件的功能,以减少潜在的安全风险。
数据共享的滥用
Postman 尝试共享所有 API 数据的行为,可能导致用户的 API 数据被滥用。例如,第三方可能会利用这些数据进行分析、广告投放等,从而侵犯用户的隐私权。
对开发者的影响:开发者在使用 Postman 时,应该仔细阅读其隐私政策和用户协议,了解其数据共享的具体内容和方式。同时,开发者还应该加强对 API 数据的访问控制,限制只有授权用户才能访问敏感数据。此外,开发者还可以通过配置 Postman 的设置,关闭数据共享功能,以保护自己的数据安全。
社区反应与解决方案
Hacker News 上的开发者社区对 Postman 的这一行为表示了强烈的不满,并呼吁 Postman 采取措施解决这一问题。Postman 也应该积极回应社区的关注,公开其插件管理和数据共享的具体机制,并采取有效的措施来保护用户的数据安全。
对开发者的影响:开发者在使用 Postman 时,应该关注社区的反应和解决方案,及时了解 Postman 的最新动态。同时,开发者还应该积极参与社区讨论,提出自己的意见和建议,共同推动 Postman 改进其插件管理和数据共享机制,以保护开发者的利益。
备选标题:
- Postman 自动安装插件引发安全担忧
- Postman 数据共享问题:开发者如何应对
行动建议:
- 定期检查 Postman 插件列表,删除不必要的插件。
- 仔细阅读 Postman 的隐私政策和用户协议。
- 加强 API 数据的访问控制,限制只有授权用户才能访问敏感数据。
- 关注社区的反应和解决方案,积极参与讨论。
参考来源: https://github.com/postmanlabs/postman-app-support/issues/14370
本文整理自 Hacker News · 查看原文。版权归原作者所有,如有侵权请联系删除。